
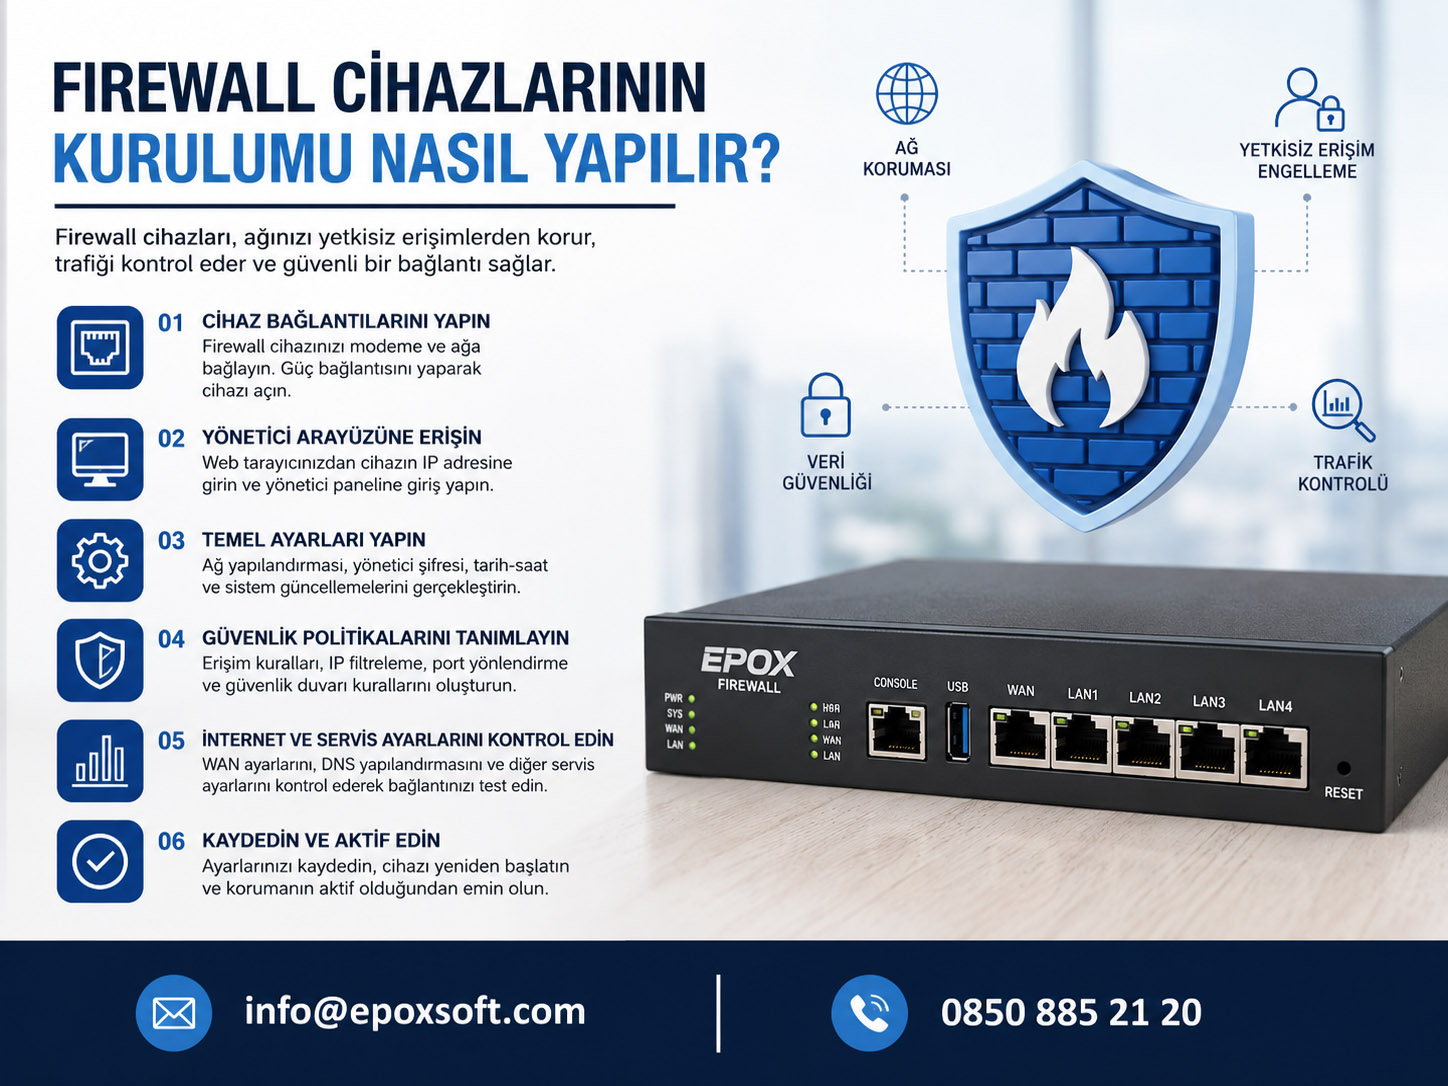
Firewall Cihazlarının Kurulumu Nasıl Yapılır?
Adım Adım Kurumsal Firewall Kurulum Rehberi
Firewall kurulumu, kurumların ağ güvenliğini sağlamak için yapılması gereken en kritik işlemlerden biridir. Doğru yapılandırılmış bir firewall, dış tehditleri engellerken şirket ağının güvenli ve kesintisiz çalışmasını sağlar. Ancak yanlış yapılandırılan bir güvenlik duvarı; internet kesintileri, VPN sorunları, açık portlar ve ciddi güvenlik açıklarına neden olabilir.
Bu rehberde firewall cihazlarının kurulum sürecini, dikkat edilmesi gereken güvenlik ayarlarını, en sık yapılan hataları ve kurumsal yapılarda uygulanması gereken en iyi yöntemleri detaylı olarak inceleyeceğiz.
Firewall Nedir?
Firewall (Güvenlik Duvarı), kurum ağı ile internet arasında bulunan ve tüm veri trafiğini analiz ederek güvenlik politikalarına göre izin veren veya engelleyen ağ güvenlik cihazıdır.
Modern firewall cihazları yalnızca port filtreleme yapmaz.
- IPS (Saldırı Önleme)
- Antivirüs Tarama
- Application Control
- Web Filtering
- SSL Inspection
- VPN
- SD-WAN
- QoS
- Sandbox
- Zero Trust
gibi gelişmiş güvenlik teknolojilerini tek cihaz içerisinde sunmaktadır.
Firewall Kurulumu Öncesi Hazırlık
Kurulum başlamadan önce mevcut ağ yapısı analiz edilmelidir.
-
Ağ Topolojisi Çıkartılmalıdır
- Modem
- Switch
- Access Point
- Sunucular
- NAS Sistemleri
- IP Kameralar
- Yazıcılar
- VoIP Santral
- VPN Kullanıcıları
tam olarak belirlenmelidir.
-
IP Planlaması Yapılmalıdır
| Arayüz | IP |
| WAN | Statik IP / PPPoE |
| LAN | 192.168.1.1/24 |
| DMZ | 192.168.10.1/24 |
| Guest VLAN | 192.168.20.1/24 |
| Server VLAN | 192.168.30.1/24 |
-
Lisans Kontrolü
Kurulumdan önce lisans aktif olmalıdır.
- IPS
- Antivirus
- Web Filter
- Application Control
- Sandstorm / Sandbox
- SSL VPN
- Firmware Güncellemesi
kontrol edilmelidir.
Firewall Fiziksel Kurulumu
-
Rack Montajı
- Rack kabinine monte edilir.
- UPS bağlantısı yapılır.
- Topraklama kontrol edilir.
- Yedek güç kaynakları bağlanır.
-
WAN Bağlantısı
İnternet servis sağlayıcısından gelen ethernet kablosu WAN portuna takılır.
Desteklenen bağlantılar:
- Static IP
- DHCP
- PPPoE
- Fiber Ethernet
- Metro Ethernet
- MPLS
-
LAN Bağlantısı
Switch bağlantısı LAN portuna yapılır.
Firewall ↓ Core Switch ↓ Access Switch ↓ Kullanıcılar şeklinde yapı önerilir.
İlk Kurulum Sihirbazı
Kurulum sırasında genellikle aşağıdaki bilgiler istenir.
| Ayar | Örnek |
| Hostname | FW-ANKARA |
| LAN IP | 192.168.1.1 |
| Subnet | 255.255.255.0 |
| DNS | 1.1.1.1 / 8.8.8.8 |
| NTP | pool.ntp.org |
| Timezone | Europe/Istanbul |
Firmware Güncellemesi
Kurulum tamamlandıktan sonra mutlaka:
- Firmware yükseltilmeli
- Security Pattern güncellenmeli
- IPS Signature güncellenmeli
- Application Database güncellenmeli
VLAN Yapılandırması
Kurumsal yapılarda ağ segmentasyonu mutlaka yapılmalıdır.
| VLAN | Amaç |
| 10 | Kullanıcılar |
| 20 | Misafir |
| 30 | Sunucular |
| 40 | Kamera Sistemi |
| 50 | VoIP |
| 60 | IoT |
Firewall Policy Oluşturulması
En önemli aşama güvenlik politikalarının oluşturulmasıdır. Örnek:
| Kaynak | Hedef | İşlem |
| LAN | Internet | Allow |
| Guest | LAN | Deny |
| Guest | Internet | Allow |
| Internet | LAN | Deny |
NAT Ayarları
Firewall üzerinden NAT yapılandırılır.
- Source NAT
- Destination NAT
- Masquerading
- Port Forwarding
- 1:1 NAT
VPN Yapılandırması
Kurum çalışanlarının uzaktan güvenli erişimi için VPN kurulmalıdır. Desteklenen VPN türleri:
- SSL VPN
- IPSec VPN
- Site-to-Site VPN
- L2TP
- IKEv2
- OpenVPN
IPS ve Tehdit Koruması
IPS mutlaka aktif edilmelidir. Koruduğu saldırılar:
- SQL Injection
- XSS
- Buffer Overflow
- Brute Force
- Ransomware
- Botnet
- Exploit Kit
SSL Inspection
Günümüzde internet trafiğinin büyük bölümü HTTPS olduğundan SSL Inspection etkinleştirilmelidir. Avantajları:
- Şifreli zararlı yazılımlar yakalanır.
- HTTPS üzerinden gelen virüsler engellenir.
- Web filtreleme etkin çalışır.
- Application Control doğru analiz yapar.
Application Control
Kurumlarda aşağıdaki uygulamalar kontrol altına alınabilir.
- YouTube
- TikTok
- Torrent
- VPN Programları
- ChatGPT
- Dropbox
- Google Drive
- AnyDesk
- TeamViewer
Web Filtering
Kategori bazlı erişim engellenebilir.
- Bahis
- Yetişkin İçerik
- Zararlı Siteler
- Phishing
- Malware
- Torrent
- Kripto Madenciliği
Log Yönetimi
Firewall logları mutlaka merkezi olarak saklanmalıdır.
- Syslog
- SIEM
- 5651 Loglama
- Cloud Log
Yüksek Erişilebilirlik (HA)
Kritik yapılarda iki firewall önerilir. Aktif-Pasif veya Aktif-Aktif HA kurulumu sayesinde cihaz arızalarında internet kesintisi yaşanmaz.
Firewall Kurulumunda En Sık Yapılan Hatalar
| Hata | Sonuç |
| Default Şifre Kullanılması | Yetkisiz erişim |
| Firmware Güncellenmemesi | Güvenlik Açıkları |
| IPS Kapalı | Saldırılar engellenemez |
| SSL Inspection Kapalı | HTTPS tehditleri kaçırılır |
| Any Any Rule | Büyük güvenlik riski |
| Yedek Alınmaması | Konfigürasyon kaybı |
Firewall Kurulumundan Sonra Yapılması Gerekenler
- Konfigürasyon yedeği alın.
- Yönetici parolasını değiştirin.
- Çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin.
- E-posta uyarılarını yapılandırın.
- Yedek internet hattı (Failover) tanımlayın.
- VPN kullanıcılarını test edin.
- IPS loglarını inceleyin.
- Web filtrelerini doğrulayın.
- Yük testi gerçekleştirin.
- Periyodik bakım planı oluşturun.
Kurumsal Firewall Kurulumu Neden Uzmanlık Gerektirir?
Firewall cihazları yalnızca internete çıkışı sağlayan bir ağ ekipmanı değildir. Yanlış yapılandırılmış bir güvenlik duvarı; veri sızıntısı, fidye yazılımı saldırıları, yetkisiz erişimler ve iş sürekliliğinin kesintiye uğraması gibi ciddi risklere yol açabilir. Bu nedenle kurulum sürecinin üretici dokümantasyonuna uygun şekilde, sertifikalı uzmanlar tarafından gerçekleştirilmesi büyük önem taşır.
Profesyonel kurulum hizmeti kapsamında ağ analizi, güvenlik politikalarının oluşturulması, VLAN tasarımı, VPN yapılandırması, IPS ve web filtreleme ayarları, SSL Inspection, yüksek erişilebilirlik (HA), log yönetimi ve düzenli bakım işlemleri birlikte planlanmalıdır. Böylece kurumunuz hem güncel siber tehditlere karşı korunur hem de performans ve erişilebilirlik açısından maksimum verim elde eder.
Sık Sorulan Sorular
Firewall kurulumu ne kadar sürer?
Küçük işletmelerde temel kurulum genellikle 2–4 saat içerisinde tamamlanırken, VLAN, VPN, yüksek erişilebilirlik (HA) ve gelişmiş güvenlik politikalarının bulunduğu kurumsal projelerde süre 1–3 güne kadar uzayabilir.
Firewall kurulumu interneti yavaşlatır mı?
Hayır. Donanımı doğru seçilmiş ve doğru yapılandırılmış yeni nesil firewall cihazları, ağ trafiğini optimize ederek güvenlik sağlarken performansı korur. Yanlış kapasite seçimi veya hatalı kurallar ise hız sorunlarına neden olabilir.
Firewall kurulumu sonrası uzaktan erişim sağlanabilir mi?
Evet. SSL VPN, IPSec VPN veya Site-to-Site VPN yapılandırmaları sayesinde çalışanlar şirket ağına güvenli şekilde uzaktan bağlanabilir.
Firewall kurulumunda lisans gerekli midir?
Cihaz temel yönlendirme ve filtreleme işlevlerini lisanssız sunabilir; ancak IPS, antivirüs, web filtreleme, uygulama kontrolü, sandbox ve gelişmiş tehdit koruma gibi kritik güvenlik servislerinden yararlanabilmek için üretici lisanslarının aktif olması gerekir.
Firewall kurulumu, sadece cihazın ağa bağlanmasından ibaret değildir. Ağ mimarisinin planlanması, güvenlik politikalarının oluşturulması, VLAN ve VPN yapılandırmaları, tehdit önleme servislerinin etkinleştirilmesi ve düzenli bakım süreçleri kurumsal siber güvenliğin temelini oluşturur. Doğru planlanan ve uzman ekipler tarafından gerçekleştirilen bir firewall kurulumu; işletmenizi fidye yazılımları, veri sızıntıları ve gelişmiş ağ saldırılarına karşı korurken, aynı zamanda yüksek performans ve kesintisiz erişim sağlar.
Kurumsal Firewall Kurulum ve Destek Hizmeti
Firewall kurulumu, lisanslama, ağ güvenliği analizi, VPN yapılandırması ve yıllık bakım hizmetleri hakkında detaylı bilgi almak için uzman ekibimizle iletişime geçebilirsiniz.
📞 0850 885 21 20
📧 info@epoxsoft.com