
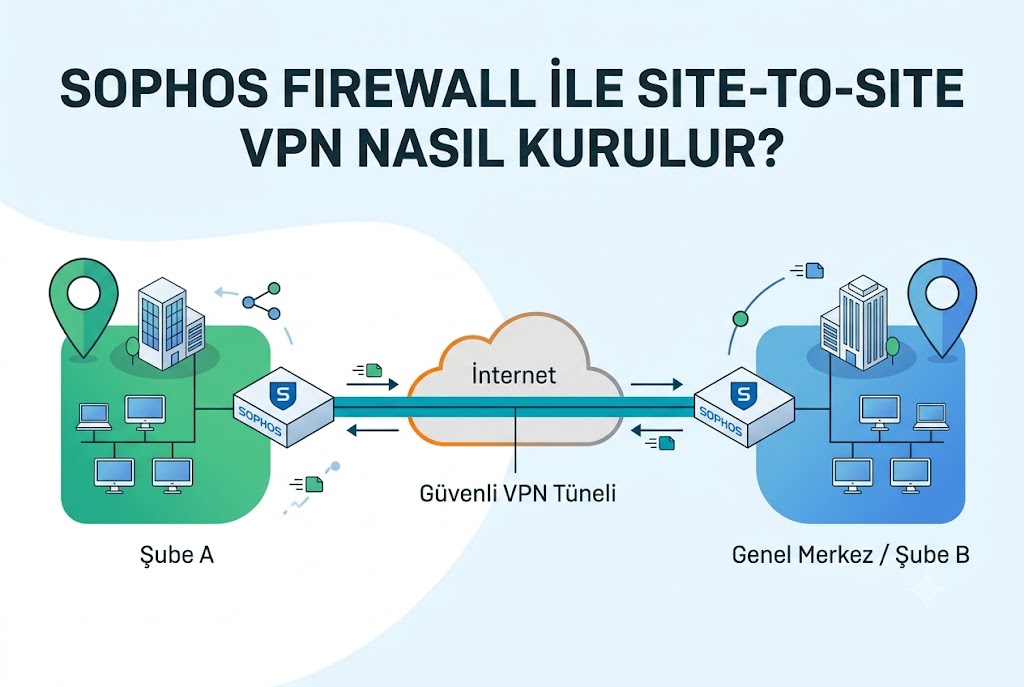
Sophos Firewall ile Site-to-Site VPN Nasıl Kurulur?
Farklı lokasyonlarda bulunan ofislerin, veri merkezlerinin veya bulut altyapılarının güvenli şekilde haberleşmesi için en yaygın yöntemlerden biri Site-to-Site VPN bağlantılarıdır. Sophos Firewall, IPSec tabanlı Site-to-Site VPN desteğiyle kurumların uzak ağlarını güvenli ve merkezi olarak yönetmesine olanak sağlar.
Bu rehberde Sophos Firewall üzerinde Site-to-Site VPN kurulumu, gerekli ön hazırlıklar, adım adım yapılandırma süreçleri ve yaygın hata senaryolarının çözümleri detaylı olarak ele alınmaktadır.
Site-to-Site VPN Nedir?
Site-to-Site VPN, iki veya daha fazla fiziksel lokasyonun internet üzerinden şifrelenmiş bir tünel aracılığıyla birbirine bağlanmasını sağlayan teknolojidir.
Örnek kullanım senaryoları:
- Merkez ofis ile şube bağlantıları
- Veri merkezi ile şirket ağı entegrasyonu
- On-premise sistemlerin bulut ortamlarına bağlanması
- Farklı ülkelerdeki ofislerin ortak kaynak kullanımı
Sophos Firewall, hem Policy-based hem de Route-based IPSec VPN yapılarını desteklemektedir. Sophos dokümantasyonlarında özellikle yeni kurulumlar için Route-based VPN yaklaşımının daha esnek olduğu belirtilmektedir.
Site-to-Site VPN Kurulumu Öncesi Gereksinimler
Kuruluma başlamadan önce aşağıdaki bilgilerin hazır olması gerekir:
| Gereksinim | Örnek |
| Merkez Ofis WAN IP | 85.x.x.x |
| Şube WAN IP | 95.x.x.x |
| Merkez LAN | 192.168.1.0/24 |
| Şube LAN | 192.168.10.0/24 |
| Ön Paylaşımlı Anahtar (PSK) | Güçlü ve karmaşık parola |
| Şifreleme Politikası | AES-256 + SHA256 |
| IKE Versiyonu | IKEv2 |
Not:
- Her iki tarafta LAN ağları farklı olmalıdır.
- Aynı subnet kullanılması routing problemlerine neden olur.
- WAN IP’lerin sabit olması önerilir.
Sophos Firewall’da Site-to-Site VPN Kurulumu
SFOS 19 ve SFOS 21 sürümlerinde temel menü yapısı benzerdir.
İzlenecek menü:
VPN → IPsec connections → Add IPsec connection
- Yeni IPSec Bağlantısı Oluşturma
Aşağıdaki bilgileri girin:
Connection Name:
HQ-Branch
Connection Type:
Site-to-site
Gateway Type:
Initiate connection
Authentication Type:
Preshared Key
Preshared Key:
GüçlüParola123!
- Yerel Ağları Tanımlama
Local Subnet:
192.168.1.0/24
Remote Subnet:
192.168.10.0/24
Her iki tarafta da bu değerler ters şekilde girilmelidir.
- Remote Gateway Bilgilerini Girme
Remote Gateway:
95.x.x.x
Local Gateway:
WAN Port
Dynamic IP kullanılan senaryolarda FQDN tanımları da kullanılabilir.
- IKE ve IPSec Politikalarının Seçilmesi
Sophos’un resmi dokümanlarında modern kurulumlar için IKEv2 ve güçlü şifreleme algoritmaları önerilmektedir.
Örnek yapı:
IKE Version:
IKEv2
Encryption:
AES256
Authentication:
SHA256
DH Group:
14
PFS:
Enabled
Her iki tarafta da aynı parametrelerin kullanılması zorunludur.
Firewall Kurallarının Oluşturulması
VPN tüneli kurulsa bile firewall policy oluşturulmadığında trafik geçişi gerçekleşmez.
Menü:
Rules and Policies → Firewall Rules
Yeni kural:
Source Zone:
VPN
Destination Zone:
LAN
Action:
Accept
Gerekli servisler:
Ping
SMB
RDP
HTTP
HTTPS
Kurumsal yapılarda minimum yetki prensibine göre sadece gerekli servislerin açılması önerilir.
NAT Ayarları Kontrol Edilmelidir
Sophos Community üzerinde sıkça vurgulanan konulardan biri, VPN trafiğinin yanlışlıkla NAT işlemine girmesidir.
VPN ağları için:
Masquerading:
Disabled
Aksi halde paketler farklı IP adresleriyle gönderileceğinden iletişim sağlanamaz.
VPN Bağlantısının Test Edilmesi
Bağlantının aktif olup olmadığı aşağıdaki yöntemlerle kontrol edilebilir.
Ping testi:
ping 192.168.10.1
Traceroute:
tracert 192.168.10.1
Linux:
traceroute 192.168.10.1
Sophos Firewall IPSec Durumunu Kontrol Etme
SSH bağlantısı üzerinden aşağıdaki komutlar kullanılabilir:
Aktif IPSec tünelleri:
ipsec status
Detaylı bağlantı bilgileri:
ipsec statusall
Route bilgileri:
ip route
Bu komutlar özellikle Phase 1 ve Phase 2 problemlerinin teşhisinde oldukça faydalıdır.
Sık Görülen Site-to-Site VPN Hataları
NO_PROPOSAL_CHOSEN Hatası
| Bilgi | Açıklama |
| Hata | NO_PROPOSAL_CHOSEN |
| Anlamı | Şifreleme parametreleri eşleşmiyor |
| Olası Sebep | AES, SHA veya DH Group farklı |
| Çözüm | Her iki tarafta aynı IPSec politikası kullanılmalı |
Sophos Knowledge Base ve IPSec RFC standartlarına göre bu hata, karşı tarafın sunulan güvenlik politikalarını kabul etmediğini göstermektedir.
AUTHENTICATION_FAILED Hatası
| Bilgi | Açıklama |
| Hata | AUTHENTICATION_FAILED |
| Anlamı | Kimlik doğrulama başarısız |
| Sebep | Yanlış PSK veya sertifika |
| Çözüm | Ön paylaşımlı anahtarlar yeniden kontrol edilmeli |
Parolaların büyük-küçük harf duyarlı olduğu unutulmamalıdır.
Phase 2 Kurulmuyor
| Durum | Açıklama |
| Phase 1 | Başarılı |
| Phase 2 | Başarısız |
| Sebep | Yanlış subnet tanımı |
| Çözüm | Local ve Remote ağlar kontrol edilmeli |
En sık karşılaşılan hata:
Local:
192.168.1.0/24
Remote:
192.168.10.0/24
Karşı tarafta aynı değerlerin ters tanımlanması gerekir.
Ping Çalışıyor Ama RDP Açılmıyor
| Sebep | Çözüm |
| Firewall Policy Eksik | VPN-LAN kuralı oluştur |
| Windows Firewall Engeli | RDP servislerini izinli hale getir |
| NAT Problemi | Masquerading kapat |
Windows sunucularında yerel güvenlik politikaları da ayrıca kontrol edilmelidir.
Route-Based VPN ve Policy-Based VPN Farkı
| Özellik | Policy-Based | Route-Based |
| Kurulum | Daha basit | Daha esnek |
| Çoklu Ağ Yönetimi | Zor | Kolay |
| Dinamik Routing | Desteklenmez | OSPF/BGP desteklenebilir |
| SD-WAN Entegrasyonu | Sınırlı | Gelişmiş |
SFOS 20 ve sonrası sürümlerde Route-based VPN mimarisi daha yaygın kullanılmaktadır.
Güvenlik Önerileri
Site-to-Site VPN kurulumlarında aşağıdaki güvenlik prensipleri uygulanmalıdır:
- IKEv2 kullanılmalıdır.
- AES-256 tercih edilmelidir.
- PFS aktif edilmelidir.
- Zayıf DH grupları kullanılmamalıdır.
- Gereksiz servisler firewall üzerinden açılmamalıdır.
- VPN logları düzenli olarak izlenmelidir.
- Güçlü ve karmaşık PSK kullanılmalıdır.
Sertifika tabanlı kimlik doğrulama yapılacaksa sertifika yenileme süreçleri dikkatle yönetilmelidir. Yanlış sertifika değişiklikleri bağlantının tamamen kesilmesine neden olabilir.
Sık Sorulan Sorular
Sophos Firewall Site-to-Site VPN için IKEv1 mi IKEv2 mi kullanılmalı?
Yeni kurulumlarda IKEv2 önerilir. Daha yüksek güvenlik, daha hızlı yeniden bağlantı ve modern şifreleme desteği sunar.
Aynı IP bloğunu kullanan iki ofis arasında VPN kurulabilir mi?
Standart IPSec yapısında aynı subnet kullanımı önerilmez. NAT-over-VPN veya ağ yeniden numaralandırma gerekebilir.
Site-to-Site VPN için statik IP zorunlu mudur?
Hayır. Dynamic DNS veya FQDN tabanlı yapılandırmalar kullanılabilir. Ancak kurumsal yapılarda statik IP tercih edilir.
VPN kuruluyor ancak trafik geçmiyorsa ne kontrol edilmelidir?
Öncelikle firewall policy, NAT kuralları ve subnet tanımları incelenmelidir. Çoğu problem bu üç yapılandırmadan kaynaklanmaktadır.
Sophos Firewall Route-Based VPN destekliyor mu?
Evet. SFOS 19 ve sonraki sürümlerde gelişmiş Route-based VPN özellikleri ve SD-WAN entegrasyonları desteklenmektedir.
Sophos Firewall ile Site-to-Site VPN kurulumu, doğru IPSec parametreleri ve uygun firewall politikaları tanımlandığında oldukça güvenli ve kararlı bir çözüm sunar. Özellikle çok şubeli yapılarda merkezi yönetim, güvenli veri paylaşımı ve operasyonel verimlilik açısından kritik öneme sahiptir. Kurulum sırasında IKE parametrelerinin, subnet yapılandırmalarının ve NAT ayarlarının dikkatle kontrol edilmesi, olası bağlantı sorunlarının büyük bölümünü önleyecektir.