Tag Archives: Sophos Gold Partner

Sophos Standard Lisans ile Xstream Arasındaki Farklar

Sophos Standard Lisans ile Xstream Arasındaki Farklar

Sophos Firewall satın alırken veya mevcut lisansı yenilerken işletmelerin karşısına genellikle iki temel seçenek çıkar: Standard Protection ve Xstream Protection. Her iki paket de ağ ve web güvenliği açısından güçlü koruma sağlasa da sıfır gün tehditleri, DNS güvenliği, merkezi SD-WAN yönetimi, gelişmiş raporlama ve NDR özellikleri bakımından önemli farklılıklar bulunur.

Kısa cevap vermek gerekirse; Sophos Standard Protection, Network Protection, Web Protection ve Enhanced Support içerir. Sophos Xstream Protection ise Standard paketteki özelliklere ek olarak Zero-Day Protection, Central Orchestration, DNS Protection, NDR Essentials ve gelişmiş tehdit akışlarını kapsar.

Bu nedenle yalnızca temel firewall, IPS, uygulama kontrolü ve web filtreleme ihtiyacı bulunan işletmeler için Standard lisans yeterli olabilir. Fidye yazılımları, sıfır gün saldırıları, şifreli trafik, zararlı dosya analizi, merkezi şube yönetimi ve gelişmiş tehdit tespiti söz konusu olduğunda ise Xstream Protection daha kapsamlı bir güvenlik sunar.

Sophos Standard Protection Nedir?

Sophos Standard Protection, Sophos Firewall’un temel ağ ve web güvenliği yeteneklerini içeren lisans paketidir. Küçük ve orta ölçekli işletmelerin internet trafiğini kontrol etmek, saldırı girişimlerini engellemek ve kullanıcıların erişebileceği web sitelerini yönetmek için kullanılabilir.

Standard Protection paketinde şu bileşenler bulunur:

  • Base License
  • Network Protection
  • Web Protection
  • Enhanced Support

Network Protection; saldırı önleme sistemi, Sophos X-Ops tehdit akışları, Security Heartbeat ve SD-RED yönetimi gibi özellikleri kapsar.

Web Protection ise web filtreleme, uygulama kontrolü, Synchronized Application Control ve web tabanlı zararlı yazılım koruması sağlar.

Standard Protection paketinde Zero-Day Protection, DNS Protection, Central Orchestration ve NDR Essentials bulunmaz.

Sophos Xstream Protection Nedir?

Sophos Xstream Protection, Sophos Firewall için sunulan en kapsamlı güvenlik lisans paketidir. Standard Protection özelliklerinin tamamına ek olarak gelişmiş tehdit analizi, sandbox, makine öğrenmesi, DNS güvenliği, merkezi SD-WAN yönetimi ve NDR yetenekleri sağlar.

Xstream Protection paketinde şu bileşenler bulunur:

  • Base License
  • Network Protection
  • Web Protection
  • Zero-Day Protection
  • Central Orchestration
  • DNS Protection
  • NDR Essentials
  • MDR/XDR Active Threat Response tehdit akışları
  • Üçüncü taraf tehdit akışları
  • Enhanced Support

Sophos’un güncel lisanslama dokümanına göre Xstream Protection, Standard Protection paketinden farklı olarak Zero-Day Protection, Central Orchestration ve DNS Protection modüllerini içerir.

Sophos Standard ve Xstream Karşılaştırma Tablosu

Özellik Standard Protection Xstream Protection
Base Firewall lisansı Var Var
Stateful Firewall Var Var
Site-to-Site VPN Var Var
SSL VPN ve uzaktan erişim Var Var
Yüksek erişilebilirlik desteği Var Var
Network Protection Var Var
IPS saldırı önleme Var Var
Sophos X-Ops tehdit akışları Var Var
Security Heartbeat Var Var
SD-RED cihaz yönetimi Var Var
Web Protection Var Var
Web filtreleme Var Var
Uygulama kontrolü Var Var
Web zararlı yazılım koruması Var Var
Zero-Day Protection Yok Var
Makine öğrenmesiyle dosya analizi Yok Var
Dinamik sandbox analizi Yok Var
DNS Protection Yok Var
Central Orchestration Yok Var
Merkezi SD-WAN/VPN yönetimi Yok Var
CFR Advanced raporlama Yok Var
NDR Essentials Yok Var
MDR/XDR Active Threat Response akışları Yok Var
Üçüncü taraf tehdit akışları Yok Var
Enhanced Support Var Var
  1. Zero-Day Protection Farkı

Standard ve Xstream arasındaki en önemli farklardan biri Zero-Day Protection özelliğidir.

Standard Protection, bilinen saldırı imzalarını, zararlı web sitelerini ve şüpheli uygulamaları engelleyebilir. Ancak daha önce tanımlanmamış dosyaların gelişmiş sandbox ortamında analiz edilmesi için Zero-Day Protection gerekir.

Xstream Protection içerisindeki Zero-Day Protection şu yetenekleri sağlar:

  • Makine öğrenmesiyle statik dosya analizi
  • Şüpheli dosyaların sandbox ortamında çalıştırılması
  • Bilinmeyen zararlı yazılımların davranışsal analizi
  • Güncel tehdit istihbaratı
  • Fidye yazılımı ve sıfır gün saldırılarına karşı ek koruma
  • Dosya analiz raporları

Zero-Day Protection daha önce Sophos Sandstorm adıyla sunulmaktaydı. Güncel lisanslama sisteminde bu özellik Zero-Day Protection olarak adlandırılmaktadır.

İnternetten yoğun şekilde dosya indiren, e-posta eki kullanan veya kritik veriler barındıran işletmeler için Xstream Protection önemli bir güvenlik avantajı sağlar.

  1. DNS Protection Farkı

DNS Protection, kullanıcıların zararlı, kimlik avı amaçlı veya kurum politikalarına aykırı alan adlarına erişmesini DNS sorgusu aşamasında engeller.

Bu özellik sayesinde zararlı bağlantı henüz açılmadan erişim durdurulabilir. SophosLabs tehdit istihbaratı kullanılarak zararlı alan adları gerçek zamanlı olarak kontrol edilir.

DNS Protection ile:

  • Zararlı alan adları engellenebilir.
  • Kimlik avı sitelerine erişim önlenebilir.
  • Web kategorilerine göre politikalar hazırlanabilir.
  • Özel izinli ve yasaklı alan adı listeleri oluşturulabilir.
  • DNS sorguları Sophos Central üzerinden raporlanabilir.
  • DNS over HTTPS desteği kullanılabilir.

Sophos Firewall lisanslama modelinde DNS Protection, Standard pakette bulunmaz ve bağımsız bir firewall modülü olarak satılmaz. Firewall için DNS Protection kullanmak isteyen işletmelerin Xstream Protection lisansına sahip olması gerekir. Bu durum Sophos DNS Protection dokümanında belirtilmektedir.

  1. Central Orchestration Farkı

Birden fazla şubesi veya Sophos Firewall cihazı bulunan işletmeler için Central Orchestration önemli bir avantaj sağlar.

Central Orchestration aşağıdaki özellikleri kapsar:

  • Sophos Central üzerinden SD-WAN yönetimi
  • Merkezi VPN bağlantısı oluşturma
  • Şubeler arasında VPN topolojisi hazırlama
  • SD-WAN VPN Orchestration
  • Central Firewall Reporting Advanced
  • MDR/XDR Data Lake bağlantısı

Standard Protection kullanan işletmeler temel Sophos Central Firewall yönetiminden yararlanabilir. Ancak gelişmiş merkezi SD-WAN orkestrasyonu ve Central Firewall Reporting Advanced için Xstream Protection gerekir.

CFR Advanced, Sophos Central üzerinde daha kapsamlı firewall raporları oluşturulmasını sağlar. Rapor saklama süresi ortalama trafik miktarına bağlı olmak üzere yaklaşık 30 gündür. Çok yüksek trafik üreten ortamlarda gerçek saklama süresi daha kısa olabilir.

  1. NDR Essentials Farkı

Xstream Protection paketinin önemli avantajlarından biri NDR Essentials özelliğidir.

NDR, Network Detection and Response ifadesinin kısaltmasıdır. Ağ üzerindeki olağan dışı trafik hareketlerini ve klasik güvenlik sistemlerinin gözden kaçırabileceği şüpheli davranışları analiz eder.

NDR Essentials şu durumların tespit edilmesine yardımcı olabilir:

  • Ele geçirilmiş cihazların komuta-kontrol sunucularıyla iletişimi
  • Ağ içerisindeki olağan dışı trafik hareketleri
  • Şifreli trafik içerisindeki şüpheli bağlantılar
  • Saldırganların ağ içerisinde yatay ilerleme girişimleri
  • Bilinmeyen veya yönetilmeyen cihazlardan kaynaklanan riskler
  • Veri sızdırma girişimleri
  • Aktif saldırgan davranışları

NDR Essentials, güncel Sophos lisans yapısında Xstream Protection paketine özel sunulan bileşenlerden biridir.

  1. Active Threat Response Farkı

Network Protection kullanan Standard ve Xstream lisansları Sophos X-Ops tehdit akışlarından yararlanabilir. Ancak Xstream Protection bunun ötesinde MDR/XDR ve desteklenen üçüncü taraf tehdit akışlarını Active Threat Response kapsamında firewall politikalarına aktarabilir.

Active Threat Response sayesinde Sophos Firewall, tespit edilen tehditlere karşı dinamik olarak yanıt verebilir. Şüpheli IP adresleri, cihazlar veya ağ kaynakları otomatik olarak izole edilebilir.

Bu özellik özellikle Sophos MDR veya Sophos XDR kullanan işletmelerde firewall ile uç nokta güvenliği arasındaki koordinasyonu güçlendirir.

Burada önemli ayrım şudur:

  • Standard Protection, Sophos X-Ops tehdit akışlarını içerir.
  • Xstream Protection, MDR/XDR ve üçüncü taraf Active Threat Response akışlarını da destekler.
  1. Web ve Uygulama Güvenliği Açısından Farklar

Web Protection ve Application Control özellikleri her iki lisans paketinde de bulunur.

Hem Standard hem de Xstream Protection ile:

  • Web siteleri kategoriye göre engellenebilir.
  • Kullanıcı veya kullanıcı grubuna özel internet politikası oluşturulabilir.
  • Sosyal medya ve dosya paylaşım uygulamaları kontrol edilebilir.
  • YouTube, WhatsApp Web ve benzeri uygulamalar yönetilebilir.
  • Zararlı web içerikleri engellenebilir.
  • İzinli ve yasaklı URL listeleri hazırlanabilir.
  • Uygulama trafiği raporlanabilir.

Bu nedenle yalnızca web filtreleme ve uygulama kontrolü açısından bakıldığında Standard Protection yeterli olabilir. Xstream Protection’ın temel farkı, web filtrelemeden ziyade bilinmeyen tehditler, DNS güvenliği, sandbox, NDR ve merkezi orkestrasyon alanlarında ortaya çıkar.

  1. Xstream Mimarisi ile Xstream Lisansı Aynı Şey midir?

Hayır. Sophos Xstream mimarisi ile Xstream Protection lisansı birbiriyle ilişkili ancak farklı kavramlardır.

XGS Series cihazlar Xstream mimarisine sahiptir. Base License içerisinde de Xstream mimarisi yer alır. Network Protection ve Web Protection modülleri Xstream TLS ve DPI motorundan yararlanabilir.

Bu nedenle Standard Protection kullanan bir XGS cihazda Xstream DPI motorunun tamamen devre dışı olduğu söylenemez.

Xstream Protection lisansı ise Xstream mimarisinin üzerine aşağıdaki güvenlik katmanlarını ekleyen abonelik paketidir:

  • Zero-Day Protection
  • DNS Protection
  • Central Orchestration
  • NDR Essentials
  • MDR/XDR tehdit akışları
  • Üçüncü taraf Active Threat Response akışları

Dolayısıyla “Standard lisans Xstream DPI kullanamaz” ifadesi doğru değildir. Asıl fark, lisans paketinin sunduğu gelişmiş güvenlik servisleridir.

  1. Xstream Lisansı Firewall Hızını Artırır mı?

Xstream Protection lisansı tek başına firewall cihazının işlemcisini veya fiziksel kapasitesini artırmaz. Gerçek performans aşağıdaki unsurlara bağlıdır:

  • Kullanılan Sophos XGS modeli
  • İnternet bağlantı hızı
  • Eş zamanlı kullanıcı sayısı
  • TLS inspection kullanımı
  • IPS ve web filtreleme politikaları
  • Eş zamanlı bağlantı sayısı
  • VPN kullanıcı sayısı
  • Etkinleştirilen güvenlik servisleri

Xstream Protection daha fazla güvenlik servisini devreye aldığı için cihaz kapasitesinin doğru belirlenmesi önemlidir. Özellikle TLS inspection, IPS, sandbox ve yoğun web filtreleme kullanılacaksa yalnızca kullanıcı sayısına göre değil, gerçek trafik ve güvenlik ihtiyacına göre cihaz seçilmelidir.

  1. Standard Protection Kimler İçin Yeterlidir?

Standard Protection aşağıdaki işletmeler için yeterli olabilir:

  • Tek lokasyonda çalışan küçük işletmeler
  • Temel IPS ve web filtreleme ihtiyacı bulunan kurumlar
  • İnternet kullanımını kullanıcı bazında sınırlandırmak isteyen firmalar
  • Uygulama kontrolü yapmak isteyen işletmeler
  • Site-to-Site veya SSL VPN kullanan kurumlar
  • Gelişmiş sandbox ve NDR ihtiyacı bulunmayan ortamlar
  • Daha ekonomik lisans maliyeti hedefleyen işletmeler

Ancak yalnızca fiyat avantajına bakılarak Standard Protection tercih edilmemelidir. İşletmenin maruz kalabileceği güvenlik riskleri, kullanıcı sayısı, veri hassasiyeti ve şube yapısı birlikte değerlendirilmelidir.

  1. Xstream Protection Kimler İçin Daha Uygundur?

Xstream Protection aşağıdaki kurumlara daha uygundur:

  • Fidye yazılımı riskini azaltmak isteyen işletmeler
  • Bilinmeyen dosyaları sandbox ile analiz etmek isteyen kurumlar
  • Birden fazla şubesi veya firewall cihazı bulunan işletmeler
  • Merkezi SD-WAN ve VPN yönetimine ihtiyaç duyan firmalar
  • DNS tabanlı saldırıları engellemek isteyen kurumlar
  • Sophos MDR veya XDR kullanan işletmeler
  • NDR ile ağ trafiğini analiz etmek isteyen kuruluşlar
  • Finans, sağlık, hukuk, üretim ve eğitim sektöründeki kurumlar
  • Kritik veya kişisel veri işleyen işletmeler
  • Gelişmiş raporlama ve tehdit müdahalesine ihtiyaç duyan firmalar

Sophos da en geniş güvenlik kapsamını sunduğu ve yeni özelliklerle geliştirildiği için Xstream Protection paketinin tercih edilmesini önermektedir. Güncel paket kapsamı Sophos Firewall satın alma ve lisanslama sayfasında açıklanmaktadır.

Email Protection ve Web Server Protection Xstream’e Dahil mi?

Hayır. Bu konu sıkça karıştırılmaktadır.

Aşağıdaki modüller Standard veya Xstream Protection paketine otomatik olarak dahil değildir:

  • Email Protection
  • Web Server Protection
  • Enhanced Plus Support

Email Protection; antispam, e-posta antivirüs, DLP ve e-posta şifreleme özellikleri sağlar.

Web Server Protection ise Sophos Firewall üzerindeki Web Application Firewall özelliklerini kullanarak yayınlanan web sunucularını korumaya yardımcı olur.

Bu modüller ihtiyaç halinde ayrıca lisanslanabilir.

Standard Lisans Xstream’e Yükseltilebilir mi?

Evet. Mevcut Sophos Standard Protection lisansı uygun koşullar altında Xstream Protection paketine yükseltilebilir.

Yükseltme öncesinde şu bilgiler kontrol edilmelidir:

  • Sophos Firewall modeli
  • Cihazın seri numarası
  • Mevcut lisansın bitiş tarihi
  • Cihazın destek ve EOL durumu
  • Mevcut lisans paketinin kapsamı
  • Talep edilen yeni lisans süresi
  • Cihazın Xstream servisleri için yeterli kapasiteye sahip olup olmadığı

Lisans yükseltme ve yenileme işlemleri Sophos Central üzerinden uygulanır. Firewall internete bağlıysa lisans bilgileri Sophos Central ile periyodik olarak senkronize edilir. Gerektiğinde Administration > Licensing bölümünden manuel senkronizasyon yapılabilir.

Standard mı Xstream mi Tercih Edilmeli?

Temel ağ güvenliği, web filtreleme, uygulama kontrolü ve IPS ihtiyacı bulunan küçük işletmeler için Standard Protection yeterli olabilir.

Ancak günümüzde saldırıların önemli bölümü şifreli trafik, kimlik avı siteleri, bilinmeyen dosyalar, ele geçirilmiş cihazlar ve sıfır gün açıkları üzerinden gerçekleştirilmektedir. Bu tehditlere karşı daha kapsamlı koruma isteyen işletmeler için Xstream Protection daha doğru bir yatırımdır.

Özet karar:

  • Temel firewall, IPS ve web güvenliği gerekiyorsa: Standard Protection
  • Sandbox ve sıfır gün koruması gerekiyorsa: Xstream Protection
  • DNS Protection kullanılacaksa: Xstream Protection
  • Birden fazla firewall merkezi olarak yönetilecekse: Xstream Protection
  • Sophos MDR/XDR entegrasyonu kullanılacaksa: Xstream Protection
  • NDR ile ağ trafiği analiz edilecekse: Xstream Protection
  • En kapsamlı Sophos Firewall güvenliği isteniyorsa: Xstream Protection

Sıkça Sorulan Sorular

Sophos Standard Protection neleri kapsar?

Sophos Standard Protection; Base License, Network Protection, Web Protection ve Enhanced Support bileşenlerini kapsar. IPS, web filtreleme, uygulama kontrolü, Security Heartbeat ve SD-RED yönetimi sunar.

Sophos Xstream Protection neleri kapsar?

Xstream Protection; Standard paketteki özelliklere ek olarak Zero-Day Protection, DNS Protection, Central Orchestration, NDR Essentials, MDR/XDR Active Threat Response ve üçüncü taraf tehdit akışlarını içerir.

Standard Protection paketinde sandbox var mı?

Hayır. Dinamik sandbox ve makine öğrenmesiyle gelişmiş dosya analizi Zero-Day Protection kapsamında sunulur. Bu modül Xstream Protection paketinde bulunur.

Standard Protection paketinde web filtreleme var mı?

Evet. Web Protection, Standard ve Xstream lisanslarının ikisinde de bulunur. Web sitesi kategorileri, URL’ler ve uygulamalar kullanıcı veya grup bazında kontrol edilebilir.

DNS Protection Standard lisansa dahil mi?

Hayır. Sophos Firewall için DNS Protection, Xstream Protection lisansına dahildir.

Xstream Protection paketinde WAF var mı?

Hayır. Web Application Firewall özellikleri Web Server Protection lisansı kapsamında sunulur ve ayrıca lisanslanmalıdır.

Xstream Protection paketinde e-posta güvenliği var mı?

Hayır. Sophos Firewall Email Protection ayrı bir lisans modülüdür.

Standard Protection lisansı Xstream’e yükseltilebilir mi?

Evet. Cihaz modeli, mevcut lisans süresi ve destek durumu kontrol edilerek Standard Protection lisansı Xstream Protection paketine yükseltilebilir.

Xstream lisansı cihazın hızını artırır mı?

Lisans tek başına cihazın fiziksel performansını artırmaz. Firewall performansı cihaz modeli, trafik miktarı, TLS inspection, IPS, VPN ve etkin güvenlik politikalarına bağlıdır.

Sophos Standard ve Xstream lisansları arasındaki temel fark, sunulan gelişmiş güvenlik servislerinin kapsamıdır. Standard Protection; ağ güvenliği, IPS, web filtreleme ve uygulama kontrolü için güçlü bir temel oluşturur. Xstream Protection ise bu özelliklere Zero-Day Protection, sandbox, DNS Protection, Central Orchestration, NDR Essentials ve gelişmiş tehdit müdahalesi ekler.

İşletmenizin kullanıcı sayısına, internet hızına, şube yapısına ve güvenlik ihtiyaçlarına uygun Sophos Firewall modeli ile lisans paketini belirlemek için Epoxsoft Sophos uzmanlarından destek alabilirsiniz.

Sophos Firewall satışı, lisans yenileme, Standard’dan Xstream’e geçiş ve kurulum hizmetleri hakkında bilgi almak için 0850 885 13 30 numaralı telefondan Epoxsoft ile iletişime geçebilirsiniz.
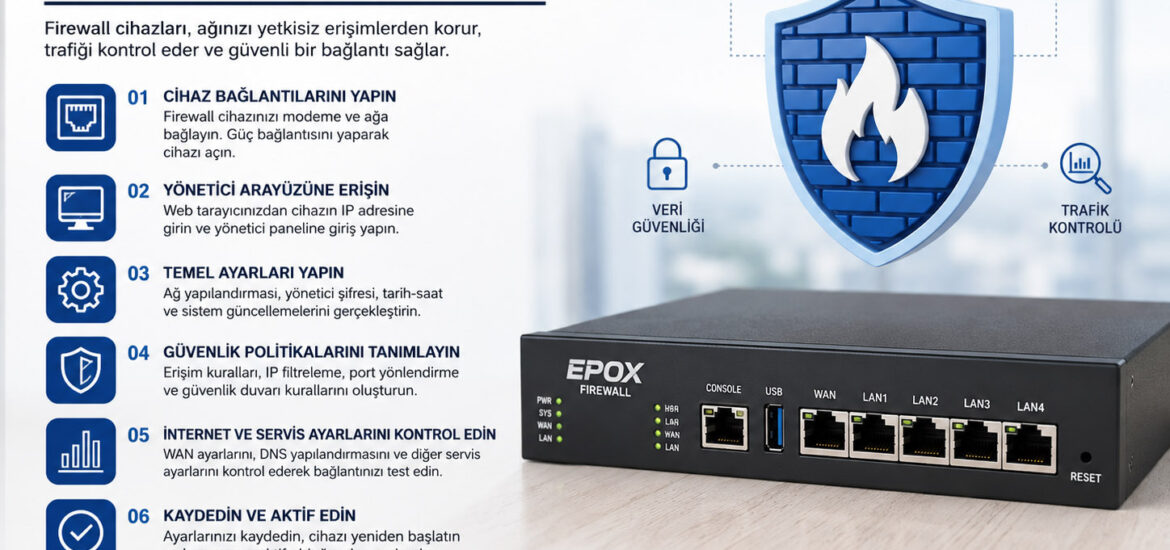
 

Firewall Cihazlarının Kurulumu Nasıl Yapılır?

Firewall Cihazlarının Kurulumu Nasıl Yapılır?

Adım Adım Kurumsal Firewall Kurulum Rehberi

Firewall kurulumu, kurumların ağ güvenliğini sağlamak için yapılması gereken en kritik işlemlerden biridir. Doğru yapılandırılmış bir firewall, dış tehditleri engellerken şirket ağının güvenli ve kesintisiz çalışmasını sağlar. Ancak yanlış yapılandırılan bir güvenlik duvarı; internet kesintileri, VPN sorunları, açık portlar ve ciddi güvenlik açıklarına neden olabilir.

Bu rehberde firewall cihazlarının kurulum sürecini, dikkat edilmesi gereken güvenlik ayarlarını, en sık yapılan hataları ve kurumsal yapılarda uygulanması gereken en iyi yöntemleri detaylı olarak inceleyeceğiz.

Firewall Nedir?

Firewall (Güvenlik Duvarı), kurum ağı ile internet arasında bulunan ve tüm veri trafiğini analiz ederek güvenlik politikalarına göre izin veren veya engelleyen ağ güvenlik cihazıdır.

Modern firewall cihazları yalnızca port filtreleme yapmaz.

  • IPS (Saldırı Önleme)
  • Antivirüs Tarama
  • Application Control
  • Web Filtering
  • SSL Inspection
  • VPN
  • SD-WAN
  • QoS
  • Sandbox
  • Zero Trust

gibi gelişmiş güvenlik teknolojilerini tek cihaz içerisinde sunmaktadır.

Firewall Kurulumu Öncesi Hazırlık

Kurulum başlamadan önce mevcut ağ yapısı analiz edilmelidir.

  1. Ağ Topolojisi Çıkartılmalıdır

  • Modem
  • Switch
  • Access Point
  • Sunucular
  • NAS Sistemleri
  • IP Kameralar
  • Yazıcılar
  • VoIP Santral
  • VPN Kullanıcıları

tam olarak belirlenmelidir.

  1. IP Planlaması Yapılmalıdır

Arayüz IP
WAN Statik IP / PPPoE
LAN 192.168.1.1/24
DMZ 192.168.10.1/24
Guest VLAN 192.168.20.1/24
Server VLAN 192.168.30.1/24
  1. Lisans Kontrolü

Kurulumdan önce lisans aktif olmalıdır.

  • IPS
  • Antivirus
  • Web Filter
  • Application Control
  • Sandstorm / Sandbox
  • SSL VPN
  • Firmware Güncellemesi

kontrol edilmelidir.

Firewall Fiziksel Kurulumu

  1. Rack Montajı

  • Rack kabinine monte edilir.
  • UPS bağlantısı yapılır.
  • Topraklama kontrol edilir.
  • Yedek güç kaynakları bağlanır.
  1. WAN Bağlantısı

İnternet servis sağlayıcısından gelen ethernet kablosu WAN portuna takılır.

Desteklenen bağlantılar:

  • Static IP
  • DHCP
  • PPPoE
  • Fiber Ethernet
  • Metro Ethernet
  • MPLS
  1. LAN Bağlantısı

Switch bağlantısı LAN portuna yapılır.

Firewall ↓ Core Switch ↓ Access Switch ↓ Kullanıcılar şeklinde yapı önerilir.

İlk Kurulum Sihirbazı

Kurulum sırasında genellikle aşağıdaki bilgiler istenir.

Ayar Örnek
Hostname FW-ANKARA
LAN IP 192.168.1.1
Subnet 255.255.255.0
DNS 1.1.1.1 / 8.8.8.8
NTP pool.ntp.org
Timezone Europe/Istanbul

Firmware Güncellemesi

Kurulum tamamlandıktan sonra mutlaka:

  • Firmware yükseltilmeli
  • Security Pattern güncellenmeli
  • IPS Signature güncellenmeli
  • Application Database güncellenmeli

VLAN Yapılandırması

Kurumsal yapılarda ağ segmentasyonu mutlaka yapılmalıdır.

VLAN Amaç
10 Kullanıcılar
20 Misafir
30 Sunucular
40 Kamera Sistemi
50 VoIP
60 IoT

Firewall Policy Oluşturulması

En önemli aşama güvenlik politikalarının oluşturulmasıdır. Örnek:

Kaynak Hedef İşlem
LAN Internet Allow
Guest LAN Deny
Guest Internet Allow
Internet LAN Deny

NAT Ayarları

Firewall üzerinden NAT yapılandırılır.

  • Source NAT
  • Destination NAT
  • Masquerading
  • Port Forwarding
  • 1:1 NAT

VPN Yapılandırması

Kurum çalışanlarının uzaktan güvenli erişimi için VPN kurulmalıdır. Desteklenen VPN türleri:

  • SSL VPN
  • IPSec VPN
  • Site-to-Site VPN
  • L2TP
  • IKEv2
  • OpenVPN

IPS ve Tehdit Koruması

IPS mutlaka aktif edilmelidir. Koruduğu saldırılar:

  • SQL Injection
  • XSS
  • Buffer Overflow
  • Brute Force
  • Ransomware
  • Botnet
  • Exploit Kit

SSL Inspection

Günümüzde internet trafiğinin büyük bölümü HTTPS olduğundan SSL Inspection etkinleştirilmelidir. Avantajları:

  • Şifreli zararlı yazılımlar yakalanır.
  • HTTPS üzerinden gelen virüsler engellenir.
  • Web filtreleme etkin çalışır.
  • Application Control doğru analiz yapar.

Application Control

Kurumlarda aşağıdaki uygulamalar kontrol altına alınabilir.

  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • Torrent
  • VPN Programları
  • ChatGPT
  • Dropbox
  • Google Drive
  • AnyDesk
  • TeamViewer

Web Filtering

Kategori bazlı erişim engellenebilir.

  • Bahis
  • Yetişkin İçerik
  • Zararlı Siteler
  • Phishing
  • Malware
  • Torrent
  • Kripto Madenciliği

Log Yönetimi

Firewall logları mutlaka merkezi olarak saklanmalıdır.

  • Syslog
  • SIEM
  • 5651 Loglama
  • Cloud Log

Yüksek Erişilebilirlik (HA)

Kritik yapılarda iki firewall önerilir. Aktif-Pasif veya Aktif-Aktif HA kurulumu sayesinde cihaz arızalarında internet kesintisi yaşanmaz.

Firewall Kurulumunda En Sık Yapılan Hatalar

Hata Sonuç
Default Şifre Kullanılması Yetkisiz erişim
Firmware Güncellenmemesi Güvenlik Açıkları
IPS Kapalı Saldırılar engellenemez
SSL Inspection Kapalı HTTPS tehditleri kaçırılır
Any Any Rule Büyük güvenlik riski
Yedek Alınmaması Konfigürasyon kaybı

Firewall Kurulumundan Sonra Yapılması Gerekenler

  1. Konfigürasyon yedeği alın.
  2. Yönetici parolasını değiştirin.
  3. Çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin.
  4. E-posta uyarılarını yapılandırın.
  5. Yedek internet hattı (Failover) tanımlayın.
  6. VPN kullanıcılarını test edin.
  7. IPS loglarını inceleyin.
  8. Web filtrelerini doğrulayın.
  9. Yük testi gerçekleştirin.
  10. Periyodik bakım planı oluşturun.

Kurumsal Firewall Kurulumu Neden Uzmanlık Gerektirir?

Firewall cihazları yalnızca internete çıkışı sağlayan bir ağ ekipmanı değildir. Yanlış yapılandırılmış bir güvenlik duvarı; veri sızıntısı, fidye yazılımı saldırıları, yetkisiz erişimler ve iş sürekliliğinin kesintiye uğraması gibi ciddi risklere yol açabilir. Bu nedenle kurulum sürecinin üretici dokümantasyonuna uygun şekilde, sertifikalı uzmanlar tarafından gerçekleştirilmesi büyük önem taşır.

Profesyonel kurulum hizmeti kapsamında ağ analizi, güvenlik politikalarının oluşturulması, VLAN tasarımı, VPN yapılandırması, IPS ve web filtreleme ayarları, SSL Inspection, yüksek erişilebilirlik (HA), log yönetimi ve düzenli bakım işlemleri birlikte planlanmalıdır. Böylece kurumunuz hem güncel siber tehditlere karşı korunur hem de performans ve erişilebilirlik açısından maksimum verim elde eder.

Sık Sorulan Sorular

Firewall kurulumu ne kadar sürer?

Küçük işletmelerde temel kurulum genellikle 2–4 saat içerisinde tamamlanırken, VLAN, VPN, yüksek erişilebilirlik (HA) ve gelişmiş güvenlik politikalarının bulunduğu kurumsal projelerde süre 1–3 güne kadar uzayabilir.

Firewall kurulumu interneti yavaşlatır mı?

Hayır. Donanımı doğru seçilmiş ve doğru yapılandırılmış yeni nesil firewall cihazları, ağ trafiğini optimize ederek güvenlik sağlarken performansı korur. Yanlış kapasite seçimi veya hatalı kurallar ise hız sorunlarına neden olabilir.

Firewall kurulumu sonrası uzaktan erişim sağlanabilir mi?

Evet. SSL VPN, IPSec VPN veya Site-to-Site VPN yapılandırmaları sayesinde çalışanlar şirket ağına güvenli şekilde uzaktan bağlanabilir.

Firewall kurulumunda lisans gerekli midir?

Cihaz temel yönlendirme ve filtreleme işlevlerini lisanssız sunabilir; ancak IPS, antivirüs, web filtreleme, uygulama kontrolü, sandbox ve gelişmiş tehdit koruma gibi kritik güvenlik servislerinden yararlanabilmek için üretici lisanslarının aktif olması gerekir.

Firewall kurulumu, sadece cihazın ağa bağlanmasından ibaret değildir. Ağ mimarisinin planlanması, güvenlik politikalarının oluşturulması, VLAN ve VPN yapılandırmaları, tehdit önleme servislerinin etkinleştirilmesi ve düzenli bakım süreçleri kurumsal siber güvenliğin temelini oluşturur. Doğru planlanan ve uzman ekipler tarafından gerçekleştirilen bir firewall kurulumu; işletmenizi fidye yazılımları, veri sızıntıları ve gelişmiş ağ saldırılarına karşı korurken, aynı zamanda yüksek performans ve kesintisiz erişim sağlar.

Kurumsal Firewall Kurulum ve Destek Hizmeti

Firewall kurulumu, lisanslama, ağ güvenliği analizi, VPN yapılandırması ve yıllık bakım hizmetleri hakkında detaylı bilgi almak için uzman ekibimizle iletişime geçebilirsiniz.

📞 0850 885 21 20
📧 info@epoxsoft.com


Ankara’da Sophos Firewall Hizmetleri Veren Firmalar

Dijitalleşmenin hızla arttığı günümüzde, kurumların ve bireylerin ağ güvenliği ihtiyaçları da aynı oranda artıyor. Bu noktada, dünya çapında güvenliğiyle öne çıkan Sophos Firewall çözümleri, Ankara’daki tüm ilçe ve mahallelerde yüksek kaliteli güvenlik altyapısı sunmaktadır. Hem kamu kurumları, hem özel sektör hem de bireysel kullanıcılar için Sophos Firewall, tehditlere karşı gelişmiş, ölçeklenebilir ve akıllı bir güvenlik kalkanı sağlar.

Ankara’nın Tüm İlçelerine Yayılan Sophos Hizmet Ağı

Ankara, hem siyasi hem de ticari açıdan Türkiye’nin kalbi konumunda. Bu nedenle, başkentte siber güvenlik yatırımları büyük önem taşır. Aşağıda Ankara’nın tüm ilçelerinde sunulan Sophos Firewall hizmetlerine dair detaylara ulaşabilirsiniz:

Çankaya – Kurumsal Güvenliğin Kalbi

Ankara’nın idari ve ticari merkezi olan Çankaya’da, büyükelçiliklerden kamu kurumlarına, holdinglerden sağlık kuruluşlarına kadar geniş bir hizmet ağı Sophos Firewall ile korunmaktadır. Zero Trust, IPS, VPN ve UTM çözümleri yoğun talep görmektedir.

Keçiören – Eğitim ve Kamuya Yönelik Güçlü Koruma

Keçiören’deki eğitim kurumları ve belediyelere bağlı altyapılar için Sophos’un merkezi yönetim paneli ve gelişmiş tehdit algılama sistemleri ile proaktif savunma sağlanır.

Yenimahalle – Sanayi ve Ticaret Alanlarında Ağ Güvenliği

OSTİM ve İvedik OSB gibi sanayi bölgelerinde faaliyet gösteren firmalar, Sophos’un Layer 7 güvenliği, SSL inspection ve deep packet inspection teknolojileri ile tehditlere karşı korunur.

Altındağ – Tarihî Bölgelerde Modern Güvenlik

Hem konut hem de kamu kuruluşları açısından yoğun olan Altındağ’da, kurumların ağ geçidi güvenliği için XGS serisi firewall cihazları tercih edilmektedir.

Mamak – Konut Siteleri ve Kamu Binalarında Ağ Kontrolü

Mamak’taki siteler ve kurumlar için Sophos’un merkezi bulut yönetimi (Sophos Central) sayesinde cihazlar, lokasyon bağımsız olarak yönetilebilir hale geliyor.

Etimesgut – Yeni Yerleşimlerde Güvenli Başlangıç

Etimesgut’un gelişmekte olan altyapısı için sunulan Sophos çözümleri, hızlı kurulum ve yüksek performans sunan entry-level cihazlar ile destekleniyor.

Sincan – Endüstriyel Alanlarda Yüksek Performans

Sincan OSB’de faaliyet gösteren fabrikalar, Sophos’un Sandstorm, Advanced Threat Protection ve Application Control gibi özelliklerini aktif olarak kullanmakta.

Pursaklar – Küçük ve Orta Ölçekli İşletmeler İçin Optimize Güvenlik

KOBİ’lerin yoğun bulunduğu Pursaklar’da, uygun fiyatlı ama kapsamlı güvenlik sağlayan Sophos XGS 87/87w gibi modeller yoğun ilgi görmektedir.

Gölbaşı – Üniversiteler ve Kamu Kurumlarına Uygun Çözümler

Gölbaşı’ndaki kamu kurumları, üniversiteler ve araştırma merkezleri için Sophos’un akademik lisanslama seçenekleri ve gelişmiş loglama sistemleri öne çıkar.

Kazan (Kahramankazan) – Stratejik Bölgelerde Uçtan Uca Koruma

Savunma sanayi şirketlerinin bulunduğu bu ilçede, Sophos’un siber tehdit istihbaratına dayalı çözümleri kullanılır.

Elmadağ, Akyurt, Bala, Haymana, Evren, Kalecik, Kızılcahamam, Nallıhan, Beypazarı, Şereflikoçhisar, Polatlı ve diğer ilçeler 

Bu ilçelerdeki küçük ölçekli belediyeler, kamu kurumları, okul ve işletmeler için uzaktan izlenebilir, düşük enerji tüketimli, bulut entegreli firewall çözümleri tercih edilmektedir. Özellikle LTE destekli yedek WAN bağlantısı, bu bölgelerde sıkça kullanılmaktadır.

Sophos Firewall’un Ankara’ya Sunduğu Avantajlar

  • Tam Tehdit Koruması: Sophos’un hem signature-based hem de behavioral analysis yöntemleri, Ankara’daki kurumları güncel tehditlere karşı korur.
  • Merkezi Yönetim (Sophos Central): Tüm ilçelerdeki cihazların tek bir panelden yönetilebilmesi, BT ekipleri için büyük kolaylık sağlar.
  • XGS Serisi ile Üstün Performans: Yeni nesil Xstream işlemcili cihazlarla, en yoğun trafik koşullarında dahi yüksek performans sunulur.
  • Gelişmiş Raporlama ve Loglama: 5651 sayılı kanun gerekliliklerine uygun, detaylı loglama çözümleriyle tam yasal uyumluluk.
  • Bulut ve Hibrit Çözümler: Ankara’daki bulut altyapılarını kullanan firmalar için Sophos’un AWS ve Azure uyumlu çözümleri hazırdır.
  • Lokal Destek ve Yerinde Hizmet: Ankara merkezli uzman partnerler ve teknik destek ekipleri ile hızlı müdahale imkânı.

Ankara’daki Firmalar İçin Örnek Kullanım Alanları

  • Belediyeler ve Kamu Kurumları
  • Okullar, Üniversiteler ve Eğitim Kurumları
  • Hastaneler ve Özel Klinikler
  • AVM’ler, Zincir Marketler ve Mağazalar
  • Organize Sanayi Bölgeleri (OSB)
  • Yazılım ve AR-GE Şirketleri
  • Savunma Sanayi Tedarikçileri

Ankara’nın Her Noktasında Güvende Kalın

Başkent Ankara’nın tüm ilçelerinde Sophos Firewall çözümleriyle tanışarak, veri güvenliğinizi üst düzeye çıkarabilirsiniz. İster küçük bir işletme olun ister büyük bir kamu kurumu, Sophos’un sunduğu esnek ve güçlü güvenlik altyapısıyla ağınızı her türlü dijital tehdide karşı koruyabilirsiniz.

Sophos Firewall Ankara Bayisi olarak, size özel kurulum, konfigürasyon, eğitim ve bakım hizmetlerimizle tüm ilçelerde yanınızdayız.
Detaylı bilgi ve ücretsiz keşif için bizimle iletişime geçin!


Sophos Switch Nedir? Özellikleri ve Faydaları Nelerdir?

Sophos Switch Nedir? Özellikleri ve Faydaları Nelerdir?

Modern şirket ağlarının güvenli, yüksek performanslı ve kolay yönetilebilir olması, artan siber tehditler karşısında çok daha kritik hale gelmiştir. Bu noktada, Sophos Switch ailesi, Sophos’un entegre siber güvenlik yaklaşımını fiziksel ağ altyapısına taşıyan çözümler olarak öne çıkar. Bu makalede “Sophos Switch nedir?“, “Hangi özellikleri sunar?” ve “Kurumlara sağladığı faydalar nelerdir?” gibi soruları kapsamla ele alacağız.

Sophos Switch Nedir?

Sophos Switch, kurumların yerel ağ (LAN) altyapısında cihazları birbirine bağlamak, ağ trafiğini yönetmek ve güvenli erişim sağlamak amacıyla geliştirilen yönetilebilir (Managed) switch serisidir. Sophos tarafından geliştirilen bu ürün ailesi, Sophos Central üzerinden merkezi olarak yönetilebilmektedir. Sophos Switch serisi; 8, 24 ve 48 portlu modeller ile küçük işletmelerden büyük kurumsal yapılara kadar farklı ihtiyaçlara hitap etmektedir. (SOPHOS)

Sophos Switch Ne İşe Yarar?

Bir ağ anahtarı (switch), bilgisayarlar, sunucular, IP kameralar, erişim noktaları (Access Point), IP telefonlar ve diğer ağ cihazlarının birbirleriyle iletişim kurmasını sağlar.

Sophos Switch cihazları ise standart switch’lerin ötesinde şu avantajları sunar:

  • Merkezi yönetim
  • VLAN yapılandırması
  • Ağ segmentasyonu
  • PoE desteği
  • Güvenli cihaz erişimi
  • Sophos Firewall entegrasyonu
  • Bulut tabanlı yönetim
  • Gelişmiş ağ görünürlüğü

Bu sayede kurumlar ağlarını daha güvenli ve daha kolay yönetilebilir hale getirebilir.

Sophos Switch Serileri

Sophos Switch ürün ailesi farklı ihtiyaçlara yönelik serilerden oluşur. (SOPHOS)

Seri Özellik
CS101 Serisi Gigabit Ethernet erişim katmanı switchler
CS110 Serisi PoE destekli Gigabit switchler
CS210 Serisi 2.5 Gigabit destekli yüksek performanslı modeller
1000 Serisi 10 Gigabit bağlantı altyapısı sunan üst seviye modeller

Sophos Switch Özellikleri

  1. Sophos Central ile Bulut Yönetimi

Sophos Switch cihazlarının en büyük avantajlarından biri Sophos Central entegrasyonudur.

Tek bir panel üzerinden:

  • Switch yönetimi
  • Firewall yönetimi
  • Access Point yönetimi
  • Endpoint yönetimi

yapılabilir. Böylece BT ekipleri farklı markaların yönetim panelleri arasında geçiş yapmak zorunda kalmaz.

  1. VLAN Desteği

VLAN (Virtual Local Area Network), ağın mantıksal olarak bölünmesini sağlar.

Örneğin:

  • Muhasebe VLAN
  • Misafir VLAN
  • Kamera VLAN
  • Sunucu VLAN

şeklinde ağ ayrıştırılabilir.

Bu yapı hem performans hem de güvenlik açısından büyük avantaj sağlar. Sophos Switch cihazlarında VLAN oluşturma ve yönetme işlemleri Sophos Central üzerinden gerçekleştirilebilir. (Sophos Community)

  1. PoE (Power over Ethernet)

PoE destekli modeller sayesinde;

  • IP Telefonlar
  • Kablosuz Access Pointler
  • IP Kameralar

tek kablo üzerinden hem veri hem enerji alabilir.

Bu özellik ek elektrik hattı ihtiyacını ortadan kaldırır ve kurulum maliyetlerini düşürür.

  1. SFP ve SFP+ Desteği

Sophos Switch modellerinde fiber bağlantılar için:

  • SFP
  • SFP+

uplink portları bulunmaktadır.

Bu sayede:

  • Sunucu odaları
  • Veri merkezleri
  • Katlar arası omurga bağlantıları

yüksek hızlarda kurulabilir.

  1. Ağ Segmentasyonu ve Güvenlik

Siber saldırıların büyük bölümü ağ içerisinde yatay hareket ederek yayılır.

Sophos Switch cihazları:

  • VLAN ayrımı
  • Port bazlı erişim
  • Ağ izolasyonu

gibi özelliklerle saldırı yüzeyini azaltır.

Özellikle Sophos Firewall ile birlikte kullanıldığında daha güçlü güvenlik politikaları uygulanabilir. (Sophos Community)

  1. Sıfır Dokunuşlu Kurulum (Zero Touch Deployment)

Sophos Central üzerinden cihaz seri numarası eklenerek uzaktan devreye alma yapılabilir.

Bu özellik;

  • Şubeli işletmeler
  • Zincir mağazalar
  • Franchise yapılar

için büyük kolaylık sağlar. (SOPHOS)

Sophos Switch Avantajları

Tek Üretici Avantajı

Firewall, Switch, Access Point ve Endpoint ürünlerinin aynı üretici tarafından sunulması yönetim kolaylığı sağlar. (SOPHOS)

Merkezi Yönetim

Tüm ağ altyapısı tek panelden yönetilebilir. (Sophos Docs)

Daha Az Operasyonel Yük

BT ekipleri daha kısa sürede yapılandırma ve sorun giderme işlemleri gerçekleştirebilir.

Güçlü Ağ Görünürlüğü

Portlar, VLAN’lar ve bağlı cihazlar merkezi olarak görüntülenebilir. (Sophos Docs)

Yüksek Performans

Gigabit, 2.5 Gigabit ve 10 Gigabit seçenekleri sayesinde büyüyen işletmeler için ölçeklenebilir altyapı sunar. (SOPHOS)

Sophos Switch Kimler İçin Uygundur?

Sophos Switch aşağıdaki kurumlar için ideal çözümler sunar:

  • KOBİ’ler
  • Kurumsal işletmeler
  • Fabrikalar
  • Hastaneler
  • Eğitim kurumları
  • Oteller
  • Kamu kurumları
  • Zincir mağazalar
  • Veri merkezleri

Özellikle hali hazırda Sophos Firewall kullanan işletmeler için yüksek entegrasyon avantajı sağlamaktadır.

Sophos Switch ve Sophos Firewall Entegrasyonu

Sophos’un en güçlü yönlerinden biri switch ve firewall entegrasyonudur.

Bu entegrasyon sayesinde:

  • VLAN yönetimi
  • Ağ segmentasyonu
  • Inter-VLAN Routing
  • Güvenlik politikaları
  • Trafik kontrolü

daha kolay uygulanabilir. Sophos tarafından yayınlanan teknik dokümanlarda VLAN ve Router-on-a-Stick mimarilerinin Sophos Switch ile Sophos Firewall birlikte kullanılarak yapılandırıldığı belirtilmektedir. (Sophos Community)

Neden Sophos Switch Tercih Edilmeli?

Ağ altyapısında güvenlik ve yönetilebilirlik günümüzde performans kadar önemlidir.

Sophos Switch;

  • Merkezi yönetim
  • Güçlü VLAN desteği
  • PoE özellikleri
  • Sophos Central entegrasyonu
  • Firewall entegrasyonu
  • Kolay kurulum
  • Yüksek performans

özellikleriyle işletmelerin ağ altyapılarını modernize etmelerine yardımcı olmaktadır.

Özellikle Sophos ekosistemini kullanan kurumlar için tek panelden yönetim avantajı önemli bir maliyet ve zaman tasarrufu sağlamaktadır.

Hangi Kurumlar İçin Uygundur?

  • KOBİ’ler
  • Şubeli şirket yapıları
  • Okullar, hastaneler, kamu kurumları
  • Yoğun ağ trafiği olan ve merkezi yönetim isteyen yapılar

Sophos Switch, modern ağ altyapılarının ihtiyacı olan hem performansı hem de siber güvenliği bir araya getirir. Tek merkezden yönetilebilir yapısı, ileri düzey ağ güvenlik özellikleri ve kolay entegrasyon yetenekleri sayesinde kurumlara hem zaman kazandırır hem de riski azaltır.

Sık Sorulan Sorular

Sophos Switch yönetimi nasıl yapılır?

Sophos Switch cihazları yerel arayüz üzerinden veya Sophos Central bulut platformu üzerinden yönetilebilir. (Sophos Docs)

Sophos Switch PoE destekli mi?

Evet. Birçok model PoE ve PoE+ desteği sunmaktadır. Bu sayede IP kamera, Access Point ve IP telefonlar beslenebilir. (SOPHOS)

Sophos Switch ile VLAN oluşturulabilir mi?

Evet. VLAN yapılandırmaları Sophos Central üzerinden kolayca oluşturulabilir ve yönetilebilir. (Sophos Community)

Sophos Switch ile Fortinet veya Cisco Firewall kullanılabilir mi?

Evet. Standart ağ protokollerini desteklediği için farklı marka firewall cihazları ile çalışabilir. Ancak en yüksek entegrasyon Sophos Firewall ile elde edilir. (SOPHOS)

Sophos Switch satın almak için nereye başvurabilirim?

Sophos Switch ürünleri, lisanslama, kurulum ve teknik destek hizmetleri için Epoxsoft Türkiye genelinde satış ve danışmanlık hizmeti sunmaktadır.

📞 0850 885 21 20

📧 info@epoxsoft.com